Défenseur des droits : 25 recommandations pour les enfants en ligne, dont des politiques de confidentialité lisibles par les jeunes
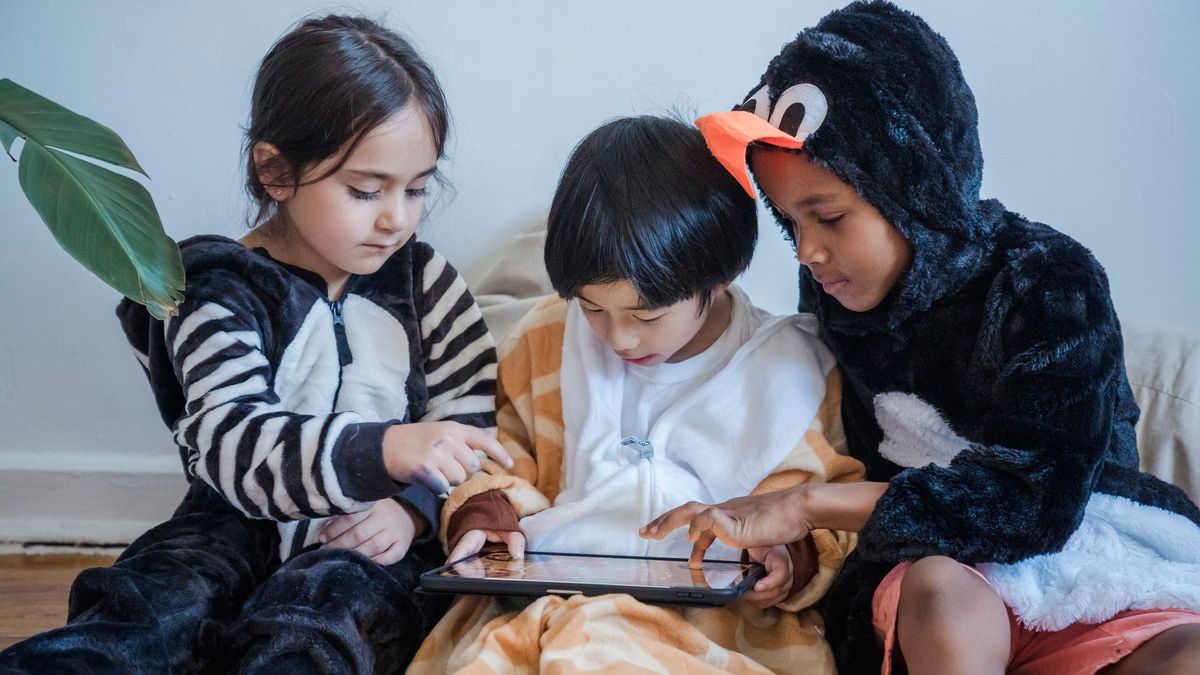
Le Défenseur des droits a rendu public, à l'occasion de la Journée internationale des droits de l'enfant du 20 novembre 2026, son rapport annuel consacré au « respect des droits des enfants à l'ère numérique ». Nourri par l'écoute de plus de 2 700 enfants et jeunes de 3 à 25 ans, il formule 25 recommandations. L'une vise directement les fournisseurs de services en ligne : imposer des politiques de confidentialité réellement compréhensibles par les jeunes, sur la base d'un référentiel national contraignant.
Ce que publie le Défenseur des droits
Le rapport, annoncé par un communiqué daté du 18 novembre 2026, est signé de François-Noël Buffet, qui a succédé à Claire Hédon en juillet 2026. Son éditorial appelle à un « changement de paradigme » : ne plus faire peser sur les enfants la charge de leur propre protection, mais exiger des acteurs économiques et des institutions qu'ils construisent un numérique respectueux de l'enfance, en faisant de l'intérêt supérieur de l'enfant un principe opposable, « y compris dans la conception des technologies ».
Le constat de départ est celui d'un droit peu effectif. Très peu d'enfants consultés sont capables de nommer les droits que leur reconnaît le RGPD, et le rapport rappelle que les enquêtes de la CNIL soulignent régulièrement leur faible exercice par les jeunes. Deux situations illustrent le propos : un club de sport qui a refusé l'inscription d'enfants dont les parents ne cédaient pas leur droit à l'image pour une publication sur Instagram (dossier en cours d'instruction), ou l'affectation scolaire par Affelnet, pour laquelle le Défenseur des droits avait recommandé au ministère de l'Éducation nationale qu'aucune décision individuelle ne soit prise de façon entièrement automatisée. Ces recommandations, note le rapport, n'ont à ce jour pas été suivies d'effet.
Pourquoi c'est important pour un DPO
Le rapport s'appuie sur l'article 8 du RGPD, qui pose en France un principe de consentement parental pour les services en ligne proposés aux moins de 15 ans. Son effectivité reste limitée, selon le Défenseur des droits, pour deux raisons : le contournement des systèmes de vérification de l'âge ou de l'identité parentale, et le manque de lisibilité des politiques de confidentialité, noyées dans des conditions générales acceptées sans être lues.
D'où la recommandation n° 19, adressée à la Commission européenne, au ministère de l'Économie et aux fournisseurs de services en ligne. Elle prolonge une exigence existante : l'article 12 du RGPD impose une information concise, transparente, compréhensible et aisément accessible, en des termes clairs et simples, « en particulier pour toute information destinée spécifiquement à un enfant ». Un référentiel national contraignant transformerait cette obligation de moyens rédactionnels en grille vérifiable. Il rejoint la plateforme Privacy for Kids du CEPD.
Le rapport touche aussi l'IA. Il rappelle que le règlement sur l'IA, modifié en 2026 par l'« Omnibus IA », a ajouté les outils de nudification à la liste des pratiques interdites, applicables selon lui à partir du 2 décembre 2026, et que le Défenseur des droits a été identifié, aux côtés notamment de la CNIL, comme autorité de protection des droits fondamentaux au sens de l'article 77 du RIA. Sa recommandation n° 10 demande de garantir la mise en œuvre effective de ces interdictions.
Ce que ça change pour les organisations
Le rapport ne crée aucune obligation nouvelle. Mais un DPO dont l'organisation traite des données de mineurs (assurance et mutuelle, banque avec offres jeunes, éditeur de logiciels éducatifs, collectivité) peut s'en servir dès maintenant :
- Repérer dans le registre les traitements qui visent ou touchent des mineurs, et vérifier la base légale retenue, en particulier le consentement des moins de 15 ans et son recueil auprès des titulaires de l'autorité parentale.
- Relire la politique de confidentialité du point de vue d'un adolescent : une version courte et lisible, distincte des conditions générales, est la réponse la plus directe à la recommandation n° 19.
- Documenter le dispositif de vérification de l'âge quand il existe, et ses limites connues.
- Pour tout traitement qui produit une décision individuelle sur un mineur (affectation, éligibilité, tarification), s'assurer qu'une intervention humaine effective est prévue, au sens de l'article 22 du RGPD.
- Vérifier comment l'organisation utilise l'image des enfants et ce qui se passe quand les parents refusent : c'est l'objet du dossier du club de sport.
Ce que Leto en pense
Le rapport n'est pas contraignant, et vise d'abord le législateur. Mais il dit clairement où le contrôle se déplacera : moins sur l'existence d'une mention d'information que sur sa compréhension réelle par le public visé. Pour un DPO, la meilleure préparation reste opérationnelle : savoir, traitement par traitement, lesquels concernent des mineurs et ce qui leur est réellement expliqué. Si vous voulez cartographier ces traitements dans un registre tenu à jour, l'équipe Leto peut vous le montrer en démo.
Sources
- Défenseur des droits, « Rapport annuel enfant 2026 : le Défenseur des droits publie son rapport sur Le respect des droits des enfants à l'ère numérique », 18 novembre 2026
- Défenseur des droits, rapport « Le respect des droits des enfants à l'ère numérique » (PDF), novembre 2026
- Next, « Le défenseur des droits se penche sur ceux des enfants à l'ère du numérique », 20 novembre 2026