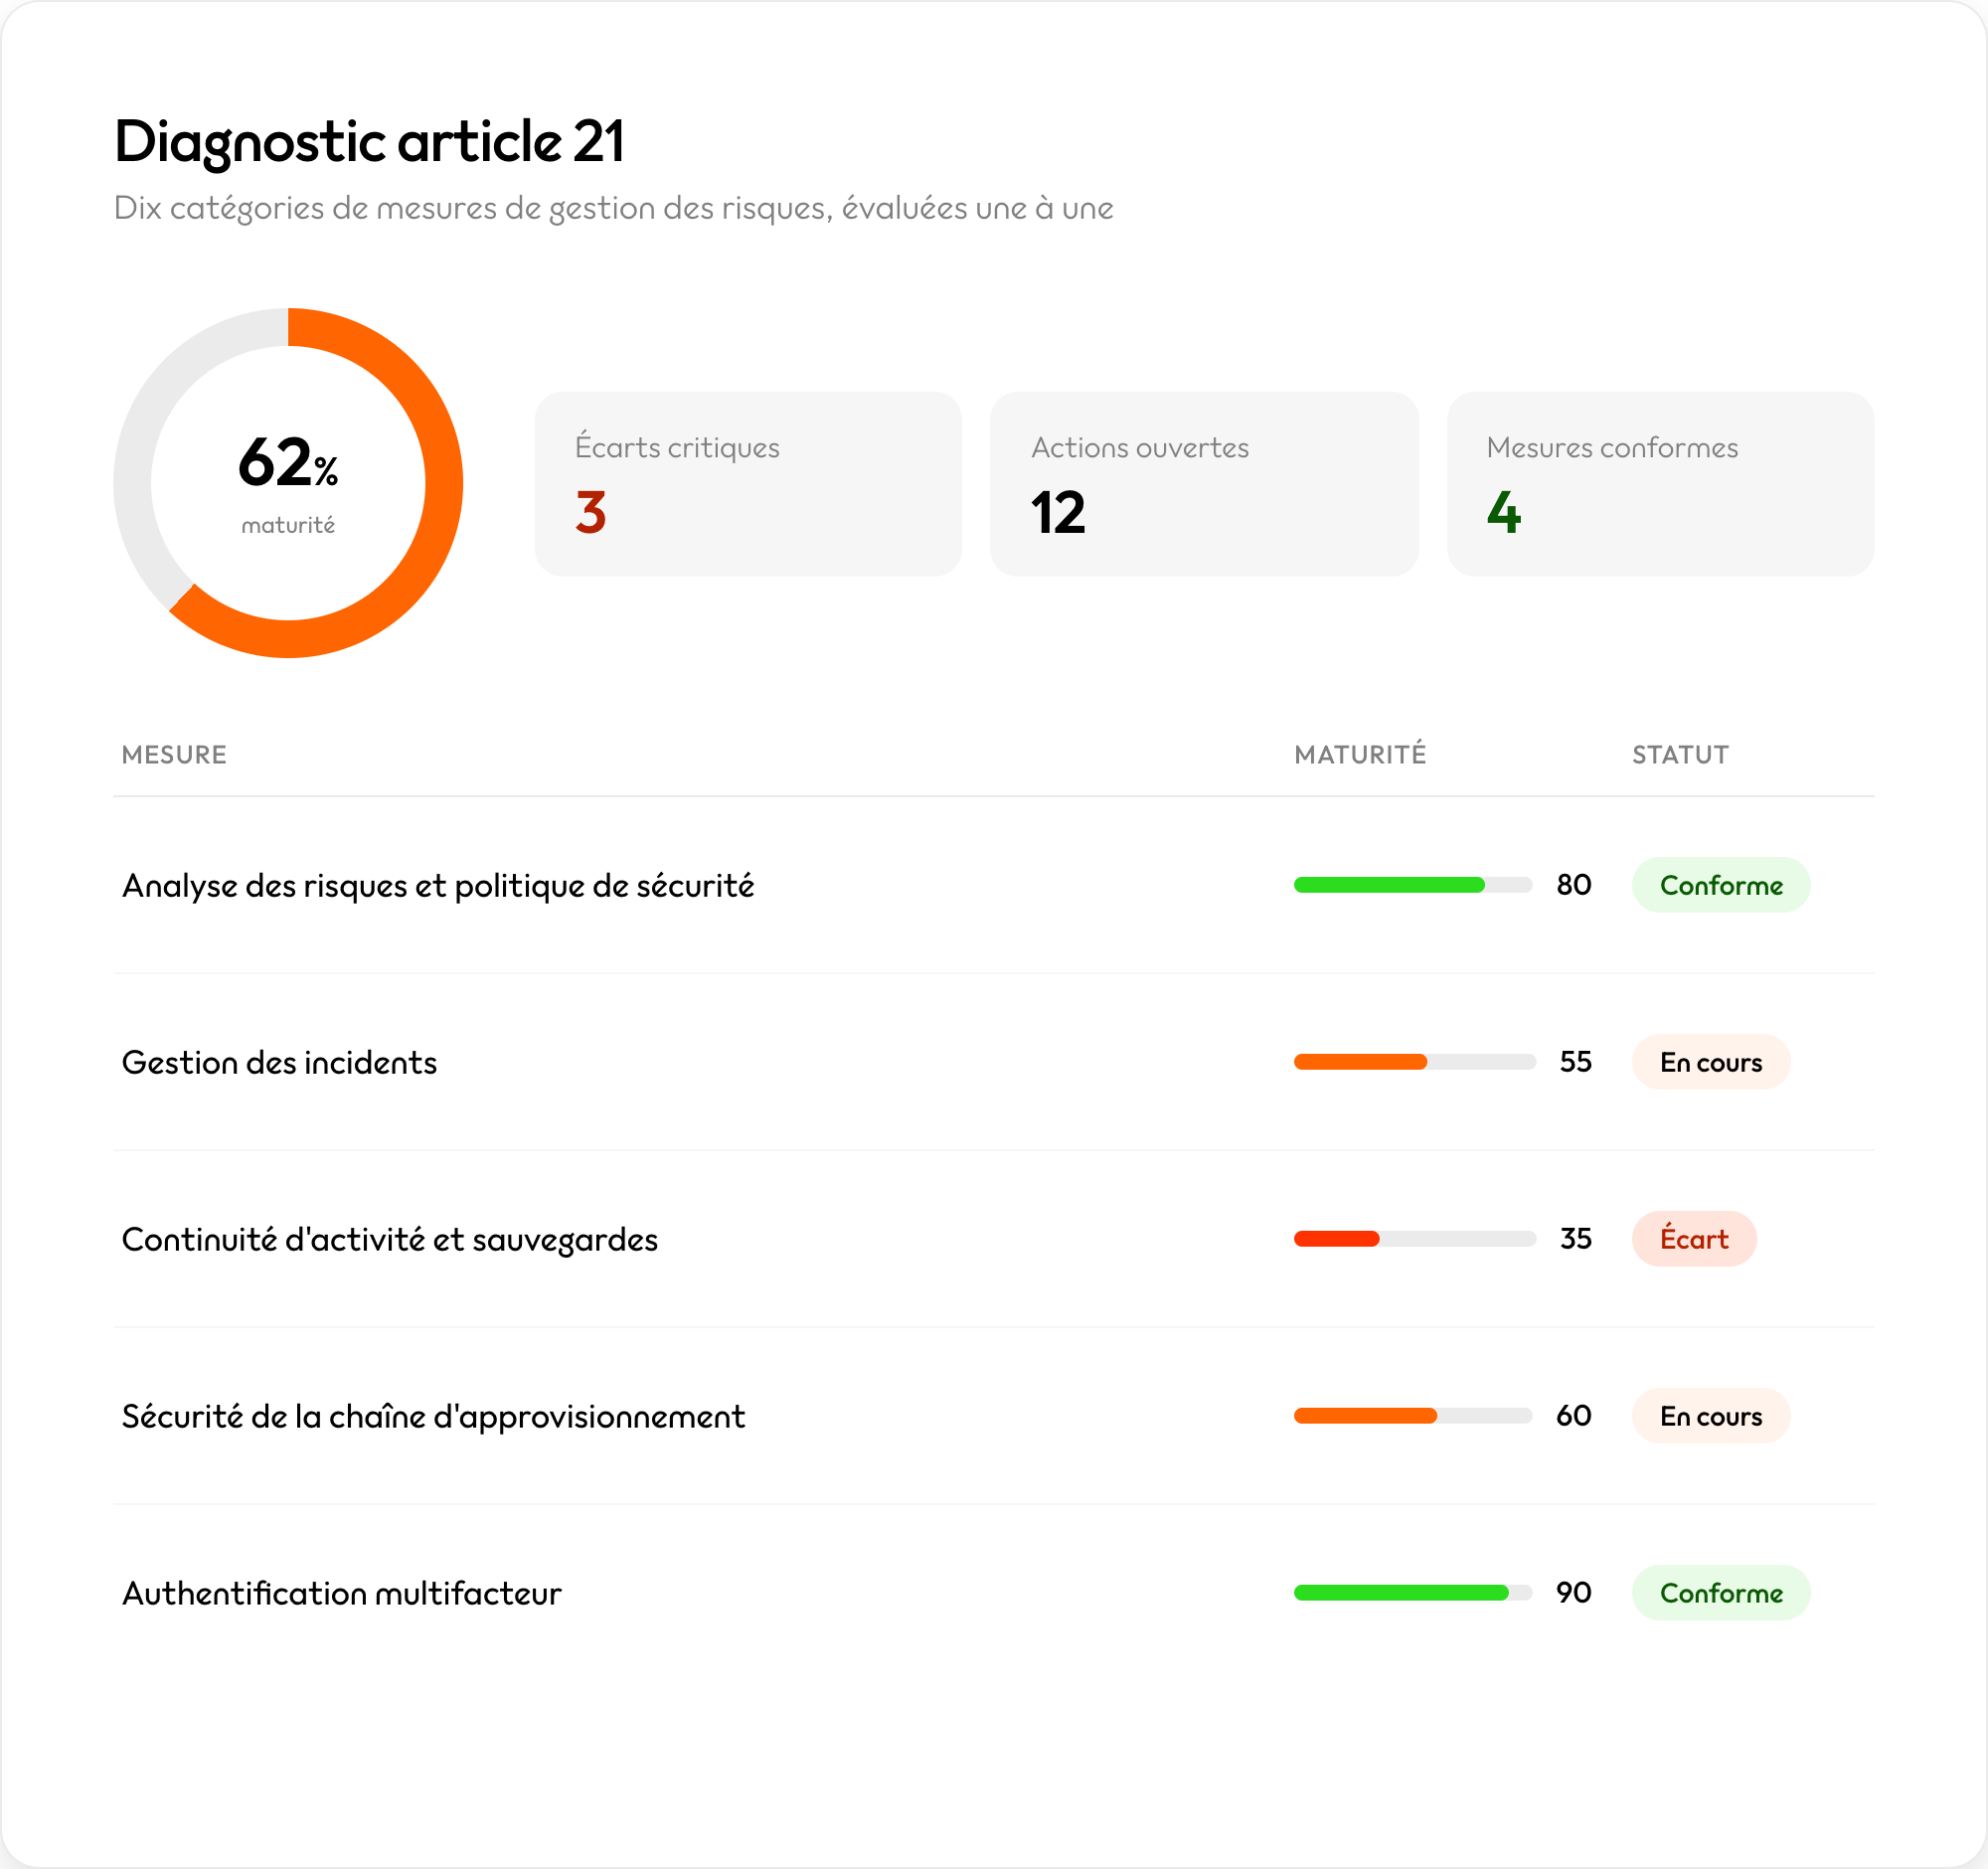
Mesurez votre écart à NIS 2 et pilotez votre plan d'action
L'article 21 de la directive impose dix catégories de mesures de gestion des risques. Leto les transforme en un diagnostic guidé, puis en une feuille de route que vos équipes suivent au quotidien.

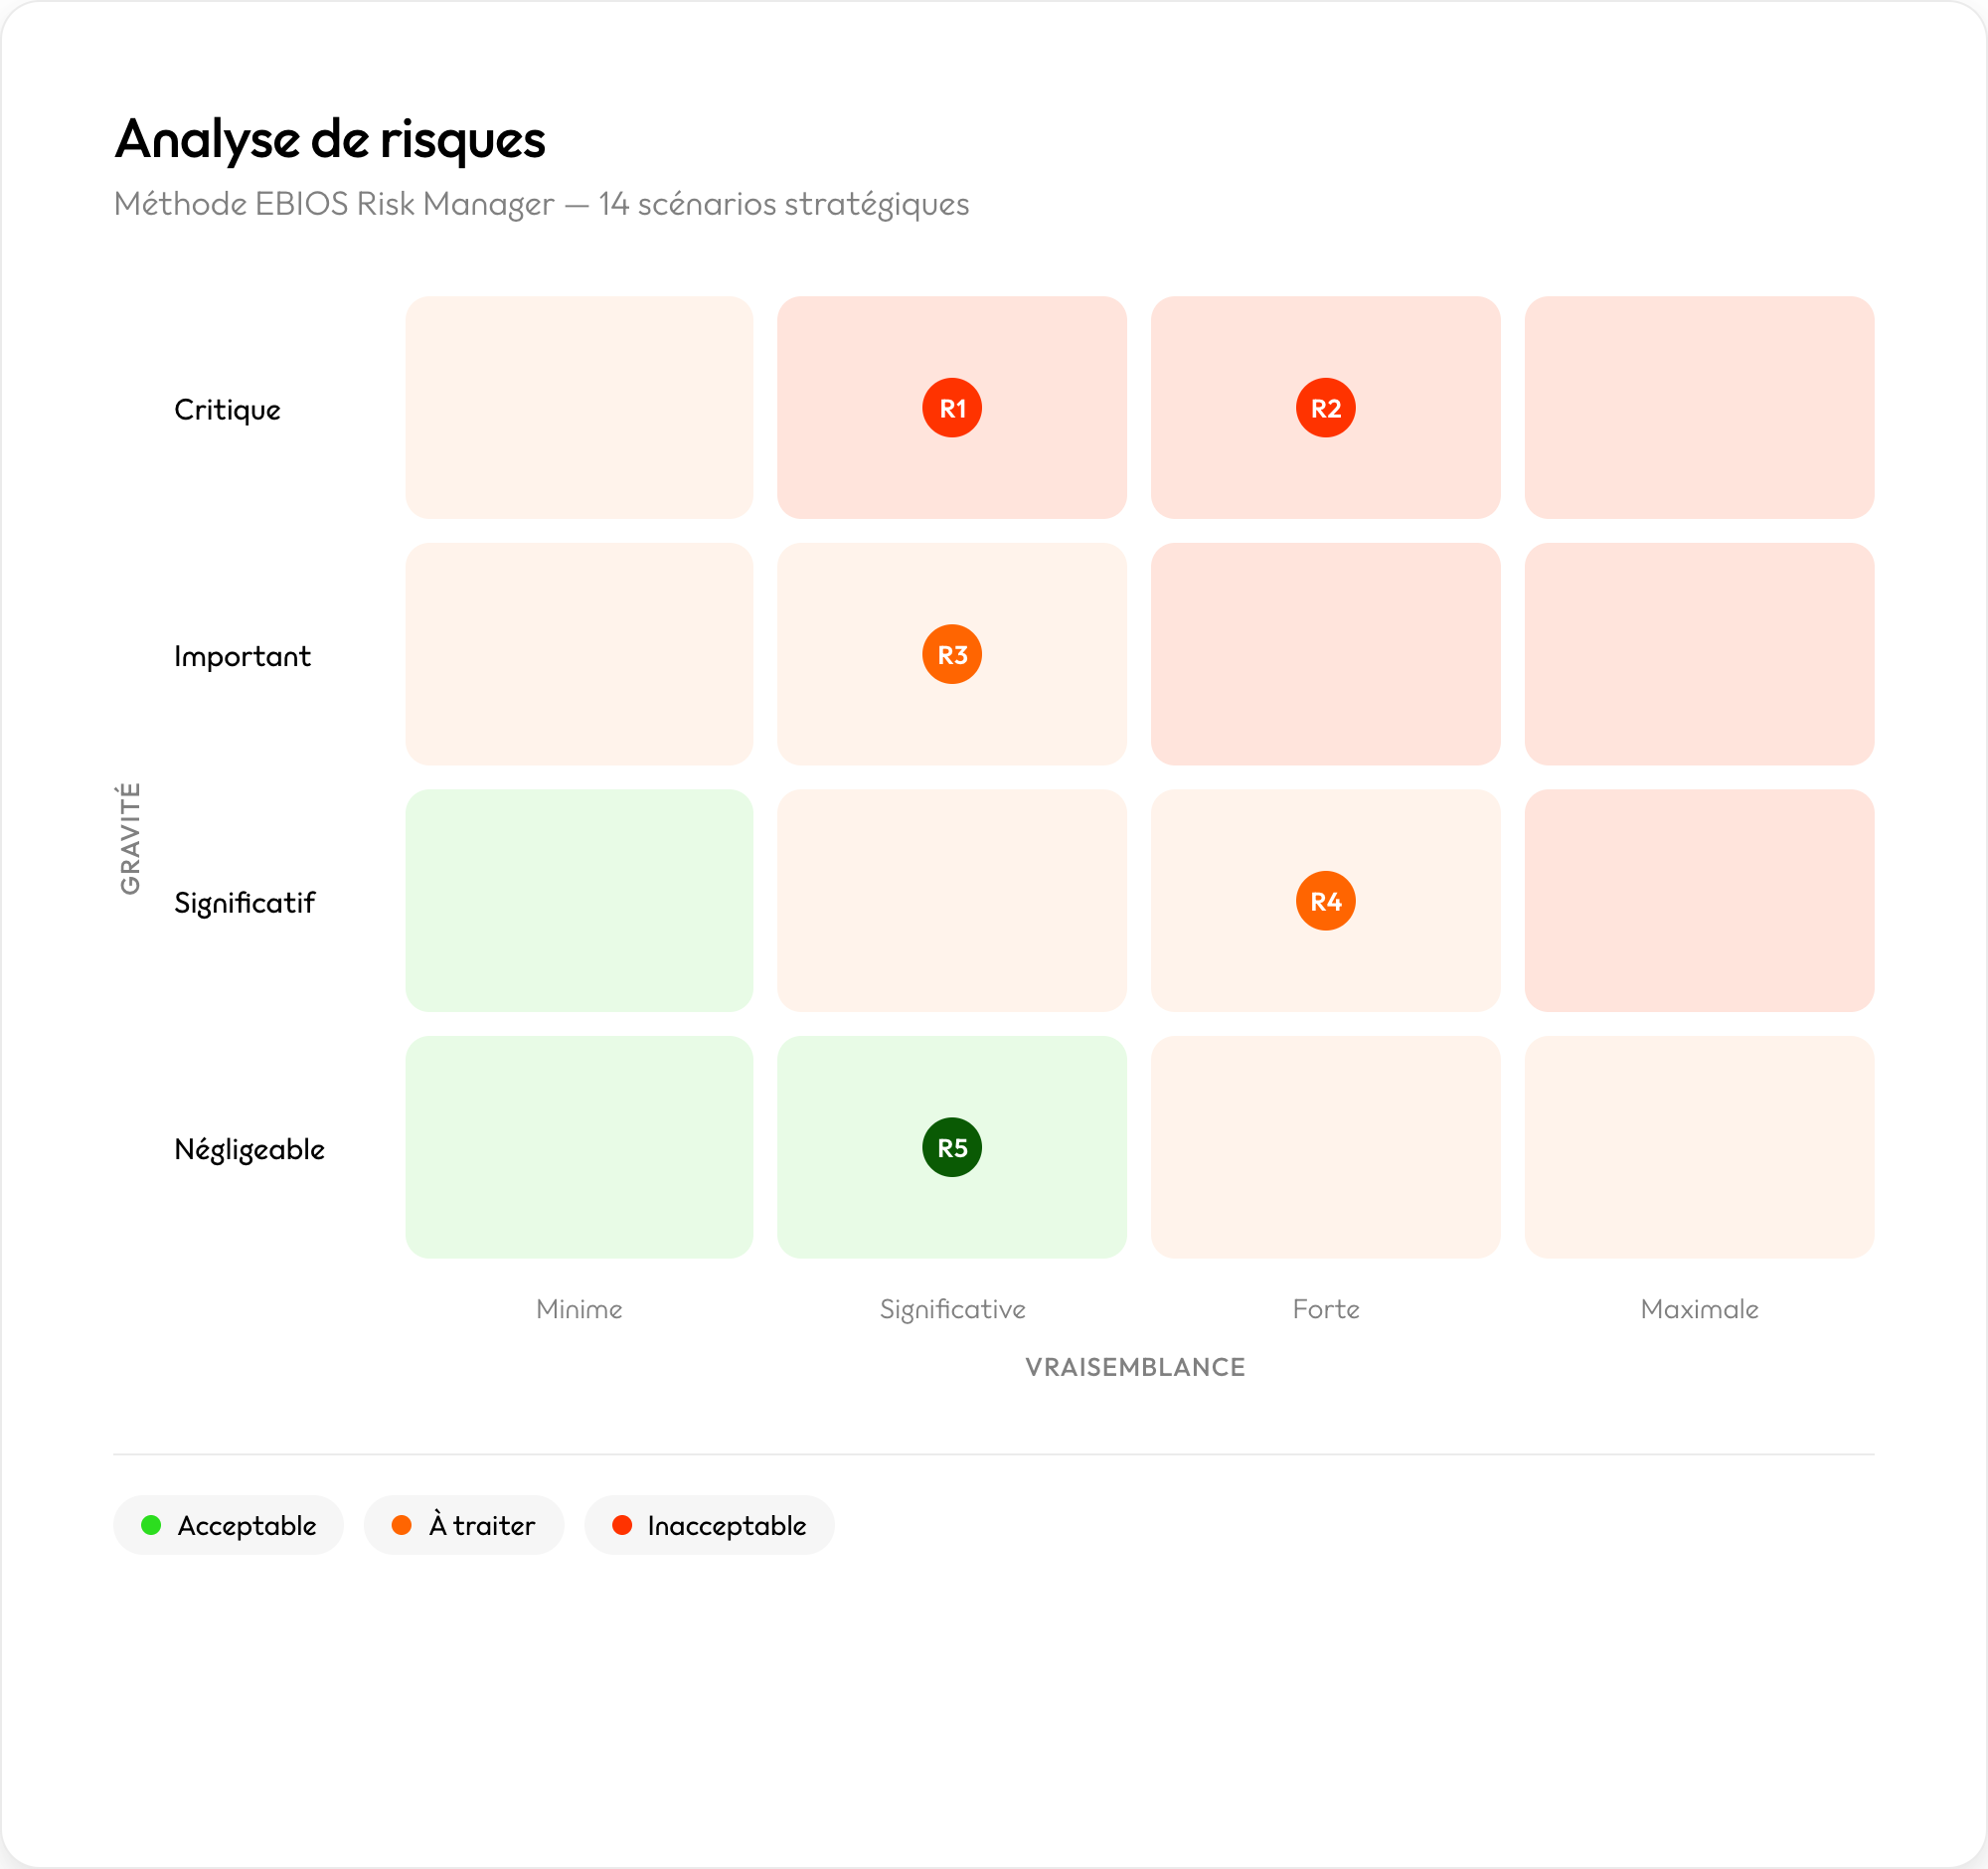
Maîtrisez vos risques cyber, jusqu'à vos fournisseurs
NIS 2 vise la sécurité de vos systèmes, mais aussi celle de votre chaîne d'approvisionnement. Leto réunit l'analyse de risques, l'évaluation des prestataires et la formation des équipes.
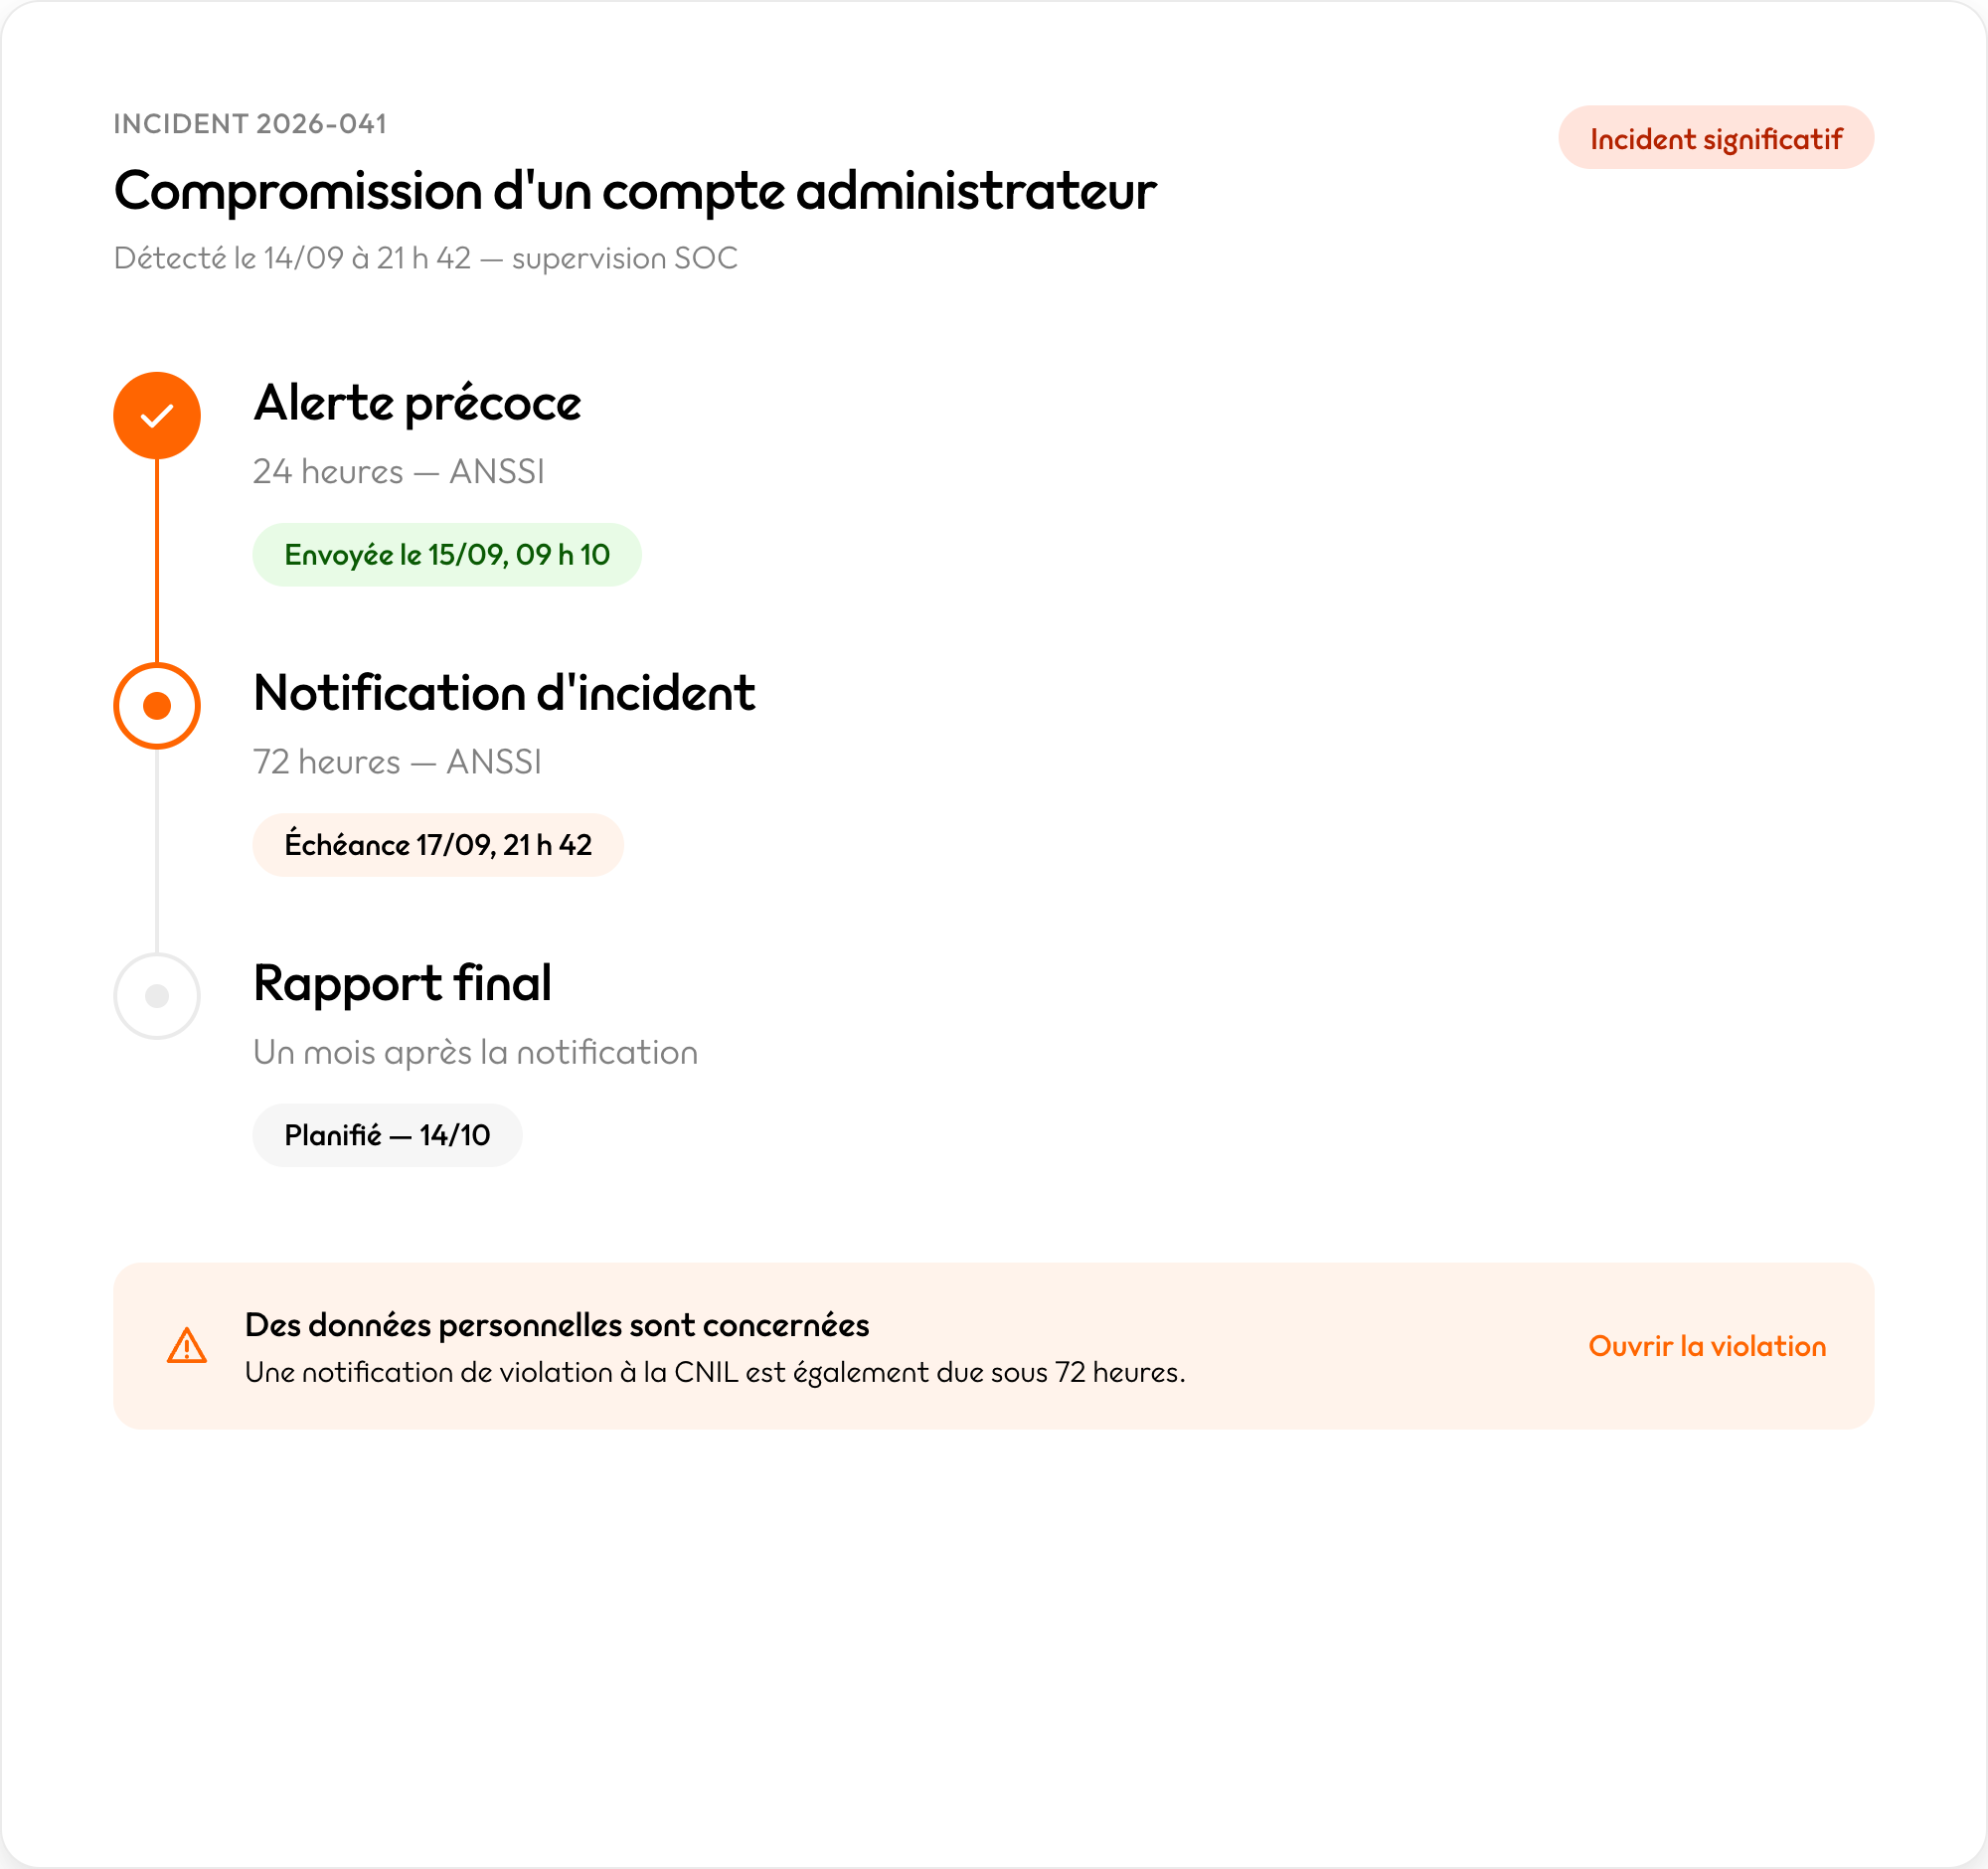
Notifiez vos incidents dans les délais
En cas d'incident significatif, NIS 2 impose trois échéances auprès de l'autorité nationale, l'ANSSI en France. Leto structure chaque étape pour que rien ne se perde dans l'urgence.
Questions fréquemment posées
Vous avez encore des questions ? Contactez-nous ! Nous serons ravis de vous aider.
NIS 2 vise 18 secteurs d'activité, répartis entre les annexes I et II de la directive : énergie, transports, santé, infrastructures numériques, fabrication, services postaux… Sont en principe concernées les entités de ces secteurs qui comptent au moins 50 salariés, ou dont le chiffre d'affaires et le total de bilan dépassent 10 millions d'euros, avec des exceptions indépendantes de la taille. Leto vous guide dans cette qualification et précise si vous êtes entité essentielle ou importante. Pour aller plus loin : NIS 2 : qui est concerné ?.
Pour un incident significatif, la directive prévoit une alerte précoce sous 24 heures, une notification d'incident sous 72 heures, puis un rapport final au plus tard un mois après cette notification. En France, ces signalements sont adressés à l'ANSSI. Si l'incident touche des données personnelles, une notification à la CNIL peut aussi être due sous 72 heures au titre du RGPD. Pour aller plus loin : NIS 2 : obligations et sanctions.
La directive devait être transposée avant le 17 octobre 2024. En France, elle passe par la loi dite « de résilience » et ses décrets d'application : les obligations deviennent exigibles à leur entrée en vigueur. L'ANSSI annonce une montée en charge progressive jusqu'en 2030, d'où l'intérêt de mesurer votre écart dès maintenant. Pour aller plus loin : Transposition de NIS 2 en France.
Oui. Le module NIS 2 s'ajoute à la plateforme que vous utilisez pour le RGPD et l'AI Act : fournisseurs, incidents et formations sont suivis au même endroit. Si vous êtes déjà client Leto, vous activez NIS 2 sans changer d'outil. Pour aller plus loin : NIS 2 et RGPD : ce qui change pour le DPO.
Non. Leto est un outil de pilotage de la conformité : il structure la démarche, automatise la documentation et le suivi, et conserve les preuves. Les choix techniques de sécurité restent du ressort de votre RSSI, de votre DSI ou de vos prestataires, dont Leto facilite le travail.
Les notions de base