Godot & Fils : après le piratage de données clients, de faux policiers dérobent au moins 765 000 euros d'or
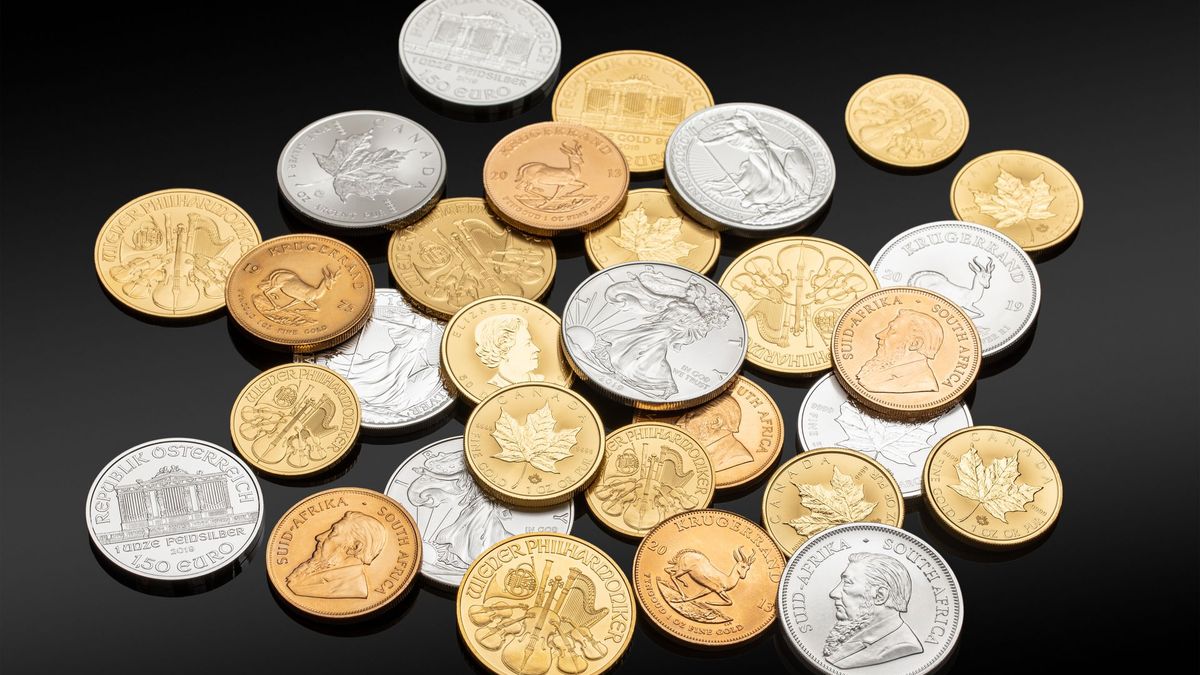
Le 17 novembre 2026, France Télévisions a rapporté qu'au moins six clients de Godot & Fils, enseigne française d'achat et de vente d'or, ont remis leurs métaux précieux à de faux policiers, pour un préjudice d'au moins 765 000 euros. Selon la rédaction, les escrocs s'appuyaient sur des données dérobées lors d'un accès non autorisé au système d'information de l'enseigne, signalé à ses clients en juin. Pour un DPO, l'affaire montre ce qu'un historique de commandes vaut entre de mauvaises mains.
Ce qui s'est passé
Godot & Fils, fondée en 1933 et forte de plus de 120 agences, a informé ses clients par courriel en juin 2026 qu'un accès non autorisé à une partie de son système d'information avait été détecté et interrompu, selon le courriel cité par France Télévisions. D'après les réponses publiques de l'enseigne relevées par le site Cyberattaque.org, Godot & Fils écrivait le 24 juin que les données avaient été « consultées et non pas fuitées », puis reconnaissait le 3 juillet que des identités, des coordonnées et des historiques de transactions étaient concernés, en assurant que les coordonnées bancaires, les mots de passe et les pièces d'identité ne l'étaient pas.
France Télévisions indique s'être procuré des données issues du piratage : nom, numéro de téléphone, adresses électronique et postale, détail des commandes et leur montant. La rédaction avance le chiffre de 50 000 personnes touchées, que l'enseigne n'a pas confirmé.
Le scénario décrit par le reportage du JT de 13 h de France 2 est toujours le même : un appel d'une personne se présentant comme l'enseigne, l'annonce du piratage, puis la visite d'un prétendu policier venu « mettre en sécurité » l'or acheté. Selon une enquête de RTL du 16 novembre, les escrocs citent les anciennes commandes de leurs victimes pour être crus. Deux vagues ont été recensées, en août puis en novembre, et des plaintes ont été déposées dans au moins douze départements. Les six victimes identifiées ont entre 65 et 72 ans.
Godot & Fils a lancé une campagne de prévention et rappelle sur son site qu'elle ne demande jamais à ses clients de déplacer ou de remettre l'or conservé chez eux. À ce stade, aucune autorité ni juridiction n'a établi de lien formel entre l'accès non autorisé et les vols, ni retenu une quelconque responsabilité de l'enseigne.
Pourquoi c'est important
« L'amalgame des deux, c'est assez inédit », relève dans le reportage Cyril Mancone, coordonnateur investigation nationale. Côté RGPD, la leçon tient à l'évaluation du risque. Le premier message de l'enseigne distinguait des données « consultées » de données « fuitées ». Or l'article 4 du RGPD range l'accès non autorisé parmi les violations de données, et le risque s'apprécie à ce que les données permettent de faire.
Un nom, une adresse et un historique d'achats d'or, réunis, désignent une cible qui conserve probablement des biens de valeur à domicile. À notre sens, ce croisement relève du risque élevé pour les droits et libertés des personnes, qui déclenche la communication aux personnes concernées prévue par l'article 34 du RGPD. Cette communication doit décrire les conséquences probables et les mesures à prendre : dire aux clients que les escrocs connaîtront leurs commandes est ce qui leur permet de ne pas croire un appel bien renseigné.
La CNIL avait déjà alerté en juin sur les arnaques visant les victimes de violations de données, en rappelant que les fichiers volés servent à rendre les sollicitations crédibles. Ici, l'usage frauduleux se termine à la porte du domicile.
Ce que ça change pour les organisations
- Évaluer la gravité d'une violation en croisant les catégories de données : un historique de commandes associé à une adresse postale n'a pas le même poids qu'une adresse électronique seule. La méthode est détaillée dans notre guide sur la réaction à une violation de données.
- Rédiger la communication aux personnes à partir des usages frauduleux plausibles, avec un message concret : ce que l'organisation ne demandera jamais, et le seul numéro à rappeler.
- Revoir les durées de conservation des historiques de transactions et des fichiers clients inactifs : une donnée supprimée ne peut pas être volée. Les repères sont dans notre guide sur les durées de conservation.
- Consigner dans le registre des violations les suites de l'incident, y compris les escroqueries signalées des mois après.
Ce que Leto en pense
Godot & Fils a détecté l'accès, l'a interrompu et a prévenu ses clients : ce sont les bons réflexes. Le cas invite à qualifier le risque, dès le premier message, par ce que les données permettent à un escroc. Dans un SMSI, c'est le rôle des mesures 5.24 à 5.27 de l'annexe A d'ISO/IEC 27001:2022 (préparation, évaluation, réponse et retour d'expérience sur les incidents) et de la mesure 8.10 sur la suppression des informations, en appui de l'obligation de sécurité de l'article 32 du RGPD. Leto tient déjà la partie RGPD de votre SMSI, registre des violations compris : voir comment en démo.
Sources