Sabotage des frigos de 700 supermarchés : la France impute l'attaque à une unité cyber des Gardiens de la Révolution iraniens
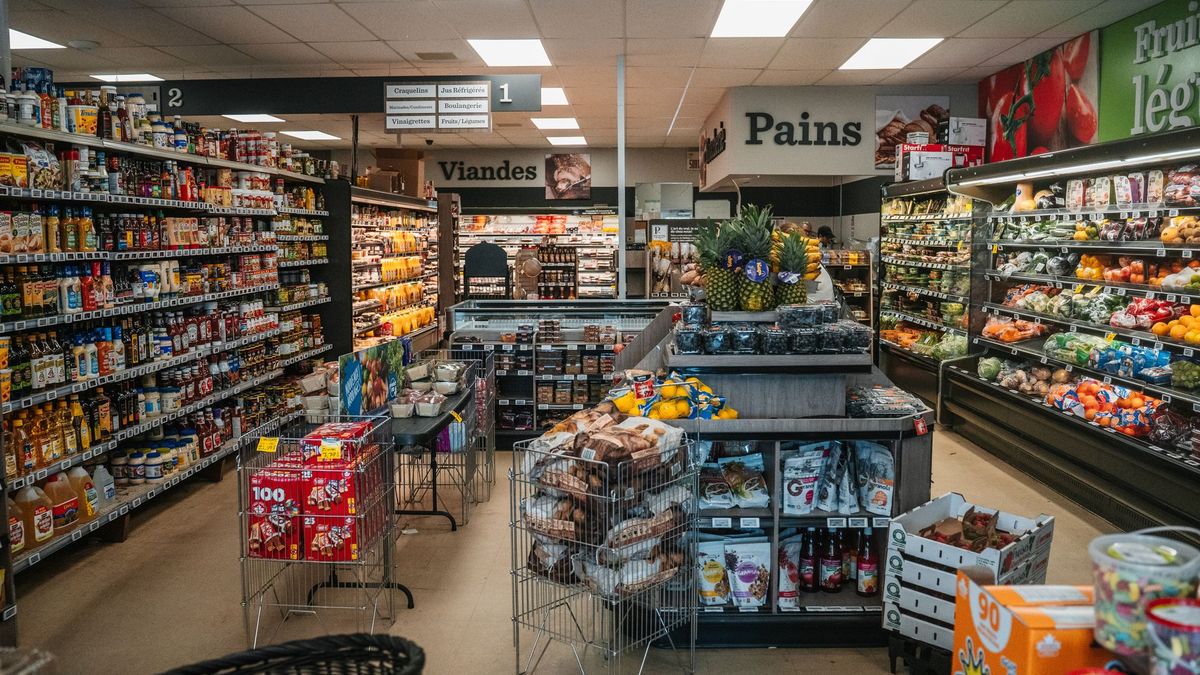
Le 9 novembre 2026, la France a officiellement imputé à l'Iran le sabotage des contrôleurs de froid d'environ 700 sites de la grande distribution, survenu dans la nuit du 11 au 12 octobre. Selon le rapport CERTFR-2026-CTI-009 du Centre de coordination des crises cyber (C4), un faisceau d'indices désigne le Corps des Gardiens de la Révolution islamique (CGRI) comme commanditaire et son unité Shahid Kaveh comme exécutante. Pour un DPO ou un RSSI, la leçon est concrète : des équipements industriels joignables depuis Internet sont devenus une cible d'État.
Ce qui s'est passé
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, les paramètres de dégivrage de contrôleurs de froid, de marque Danfoss selon Next, ont été modifiés pour être fixés à de hautes températures. Le C4, alerté le 12 octobre, relève des pertes de marchandise importantes et, dans au moins 15 cas, des départs de feu. Les groupes Casino, Leclerc, Coopérative U, Metro, Carrefour et Intermarché figurent parmi les victimes, ainsi que plusieurs petites boucheries, un abattoir et des usines agroalimentaires coopératives. Des équipements Schneider Electric de petites installations hydroélectriques ont été ciblés en même temps, avec des effets modérés.
Le C4, qui réunit l'ANSSI, le COMCYBER, la DGA, la DGSE et la DGSI, fonde l'imputation sur un faisceau d'indices : une infrastructure d'attaque déjà utilisée pour des reconnaissances sur des équipements Schneider Electric via le protocole Modbus (port 502), l'outil de scan FOFA, un relais de l'attaque par l'organe de propagande CyberbanNews dès le 13 octobre, et des traces de farsi. Le ministère des Affaires étrangères parle, selon Next, de la « première campagne cyberoffensive opérée purement à des fins de sabotage sur le territoire national » et convoque l'ambassadeur d'Iran.
D'après Next, le parquet de Paris a ouvert une information judiciaire contre le chef du centre cyber du CGRI, Hamid Reza Lashgarian, et deux de ses adjoints, pour atteintes frauduleuses à un système de traitement automatisé de données et dégradations par un moyen dangereux pour les personnes, en bande organisée, et requiert des mandats d'arrêt internationaux. Le même rapport impute aussi à une autre unité du CGRI les attaques contre Charlie Hebdo en 2023 et contre une entreprise d'affichage vidéo pendant les Jeux de Paris 2024.
Pourquoi c'est important
La cible n'est pas un poste de travail mais un équipement de pilotage, et le vecteur exact n'a pas été rendu public. Dès le 13 octobre, le CERT-FR rappelait que « l'exposition d'une interface de gestion sur Internet est contraire aux bonnes pratiques ». Danfoss indiquait à BFMTV, cité par Next, que les contrôleurs visés étaient soit obsolètes, soit non mis à jour. Le protocole Modbus, lui, ne prévoit ni authentification ni chiffrement. L'ANSSI avait d'ailleurs déjà alerté sur des failles critiques dans les équipements Schneider Electric.
Côté réglementaire, la directive NIS 2 impose aux entités de son champ de gérer leurs risques cyber, y compris ceux liés à leurs fournisseurs (art. 21), et de notifier les incidents importants : alerte précoce sous 24 heures, notification sous 72 heures (art. 23). Dans l'alimentaire, elle vise la distribution en gros et la production ou la transformation industrielles : comme le souligne InCyber, l'exploitation d'un supermarché ne suffit pas, à elle seule, à y entrer. Pour vérifier votre statut, voir qui est concerné par NIS 2. En France, la transposition reste suspendue au projet de loi Résilience, revenu à l'Assemblée nationale le 9 novembre.
Ce que ça change pour les organisations
- Inventorier les équipements opérationnels (froid, énergie, bâtiment) et vérifier qu'aucune interface d'administration n'est joignable depuis Internet.
- Restreindre la télémaintenance aux seuls prestataires identifiés, par filtrage réseau, comme le recommande le CERT-FR pour les équipements concernés.
- Remplacer les contrôleurs en fin de vie, appliquer les correctifs disponibles et renouveler les mots de passe des comptes existants.
- Relire les contrats de maintenance : qui déploie les correctifs, qui autorise les accès à distance, qui alerte. Une cyberattaque n'est pas, à elle seule, un cas de force majeure, rappelle l'analyse d'InCyber.
- Vérifier qu'aucune donnée personnelle n'a été touchée et, sinon, suivre la procédure de gestion d'une violation de données, dans le cadre de l'article 32 du RGPD.
Ce que Leto en pense
Les éléments publiés dessinent un mode opératoire sans prouesse : un outil de scan d'équipements exposés, des protocoles industriels sans authentification et, selon le fabricant, des contrôleurs obsolètes ou non mis à jour. Les mesures qui en limitent la portée figurent dans l'annexe A d'ISO/IEC 27001:2022, notamment la gestion des vulnérabilités techniques (8.8), la sécurité et le cloisonnement des réseaux (8.20 et 8.22) et la sécurité de la chaîne d'approvisionnement des TIC (5.21). Le point faible est rarement technique : c'est l'inventaire des actifs et des prestataires, que NIS 2 rend exigible pour les entités de son champ. Pour le tenir au quotidien, voir l'outil NIS 2 de Leto.
Sources
- CERT-FR, « Activités cyber offensives menées par des acteurs iraniens liés au CGRI », CERTFR-2026-CTI-009, 9 novembre 2026
- Next, « Cyberattaque contre les frigos de 700 supermarchés : pourquoi la France accuse l'Iran », 9 novembre 2026
- Next, « Des frigos piratés dans les supermarchés à cause d'une console de gestion exposée », 12 octobre 2026, mis à jour le 13 octobre
- InCyber, « Cyberattaques contre les supermarchés : qui est responsable quand le froid déraille ? », 10 novembre 2026